MikroTik e toda
a rede. Sob controle.

Gestão centralizada de MikroTik — e de Ubiquiti, UniFi e Cisco no mesmo painel. VPN entre unidades em minutos, troca de link automática e configuração aplicada na frota inteira, sem ir ao local e sem IP fixo.

Apresentação de 30 minutos · Proposta sob medida · 14 dias de teste
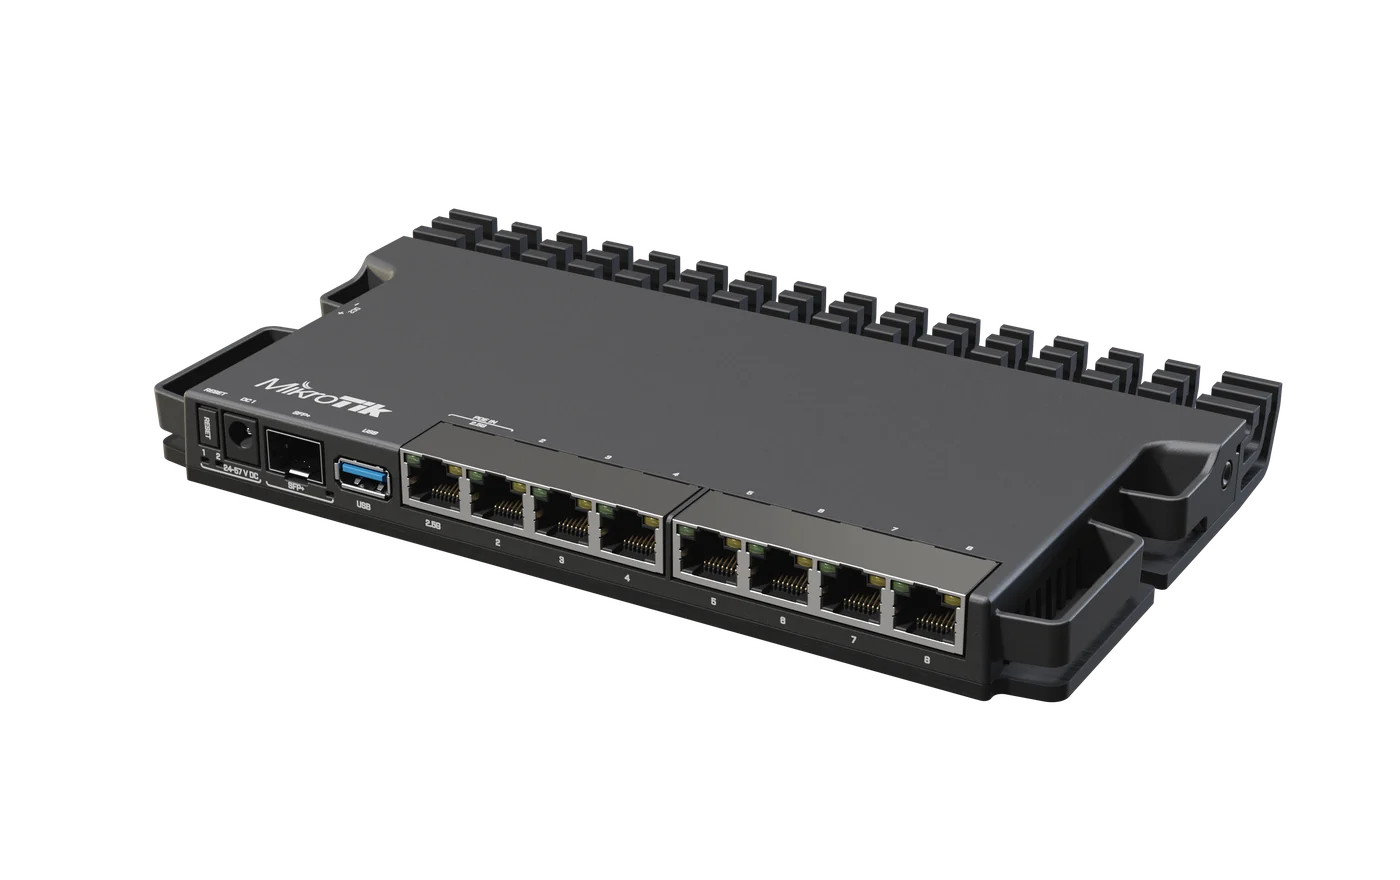
MikroTik RB5009 gerenciado pelo Mikrosinc
RB5009 · 8 portas, SFP+ e USB 3.0
4 fabricantes
MikroTik, Ubiquiti, UniFi e Cisco
Sem IP fixo
Funciona atrás de CGNAT
LGPD
Com acordo de dados assinável
Todas as unidades
conectadas em produção
SD-WAN

O link cai e ninguém percebe.

Com dois ou mais links, o tráfego muda de rota sozinho quando um degrada — antes de a reclamação chegar. Você escolhe o que passa por onde: a matriz por um, a navegação por outro.

  • Sondas contínuas de latência e perda
  • Volta sozinho quando o principal estabiliza
  • Notificação no painel e no celular
Como funciona o SD-WAN no MikroTik →
O link principal degrada e o tráfego migra para o secundário em menos de 5 segundos Link principal perda 14% Link secundário estável tráfego migrado Tempo até a troca < 5 segundos sem intervenção
VPN WireGuard

Suas unidades na mesma rede, em minutos.

Escolha as pontas, confirme, e o túnel sobe configurado dos dois lados. Funciona atrás de CGNAT e com IP dinâmico — e o sistema avisa antes se as faixas de IP conflitam, em vez de você descobrir com a rede no ar.

  • Ponto a ponto, estrela ou malha completa
  • A VPN que já existia no equipamento não é tocada
Como funciona a VPN no MikroTik →
Firewall e filtro de conteúdo

Saiba o que está aberto — e feche com um clique.

A análise varre as regras na ordem em que elas valem, aponta o que está exposto e explica por quê. Você lê a correção antes de aplicar.

  • Bloqueio por reputação de IP e por país, com listas públicas atualizadas todo dia
  • Filtro por categoria e por domínio, com lista de exceção própria
  • DNS à prova de fuga: quem tenta sair por DNS criptografado é barrado
  • As regras de gerência não podem ser apagadas por engano — proteção anti lock-out
Análise do firewall
94 62 78 / 100
CRÍTICO
Winbox aberto para a internet
A porta 8291 aceita conexão de qualquer origem.
Restringir o acesso à interface de gerência
ALTO
Sem filtro no IPv6
O equipamento tem endereço v6 e nenhuma regra o protege.
Espelhar no IPv6 as regras que já valem no IPv4
MÉDIO
Regra sem uso há 90 dias
Nenhum pacote passou por ela desde a criação.
Revisar antes de remover — pode ser sazonal
2 correções aplicadas Selecione o que corrigir Aplicar 2 correções selecionadas
14,2 mil
IPs bloqueados por reputação
5 países
barrados na entrada
8 categorias
de conteúdo filtradas
Configuração em lote

Um script. A frota inteira.

O que você faria equipamento por equipamento vira uma execução só, em centenas deles — com agendamento, execução em ondas e parada automática se as falhas passarem do limite.

  • Backup diário cifrado de cada configuração, com histórico para voltar atrás
  • Terminal aberto do navegador, sem IP público e sem porta liberada
Um script aplicado em matriz e filiais de uma vez /ip firewall filter add chain=input \ action=drop src-address-list=bloqueio Matriz Filial SP Filial RJ 247 de 247 aplicados · 0 falhas

O que você já tem, no mesmo painel.

No MikroTik roda a plataforma inteira. Nos demais, o Mikrosinc monitora, mantém e centraliza.

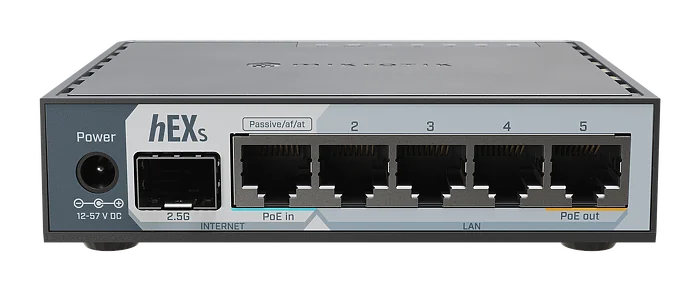
MikroTik hEX S gerenciado pelo Mikrosinc
hEX S · 5 portas, SFP 2.5G, PoE in/out
Passe o mouse pelas portas — cada uma mostra algo que o Mikrosinc faz na sua RB.
MikroTik
VPN, SD-WAN, firewall, UTM, filtro de conteúdo, PPPoE, backup cifrado, configuração em lote e firmware.
Ubiquiti AirOS
Monitoramento e SLA, terminal SSH, configuração de rede, reinício e atualização de firmware.
UniFi
Controladora hospedada por nós: adoção pela internet sem Cloud Key, redes WiFi e clientes conectados.
Como funciona a gestão UniFi →
Cisco
Monitoramento e SLA, terminal SSH, estado das interfaces e reinício remoto.
Provedor de internet
Quem opera PPPoE continua atendido: assinantes, perfis, planos de velocidade e sessões ativas na mesma tela, sem entrar no equipamento.
Ver casos de uso →
Firmware sem susto
O sistema mostra quem está desatualizado, o que muda em cada versão e atualiza em ondas — com agendamento e parada automática se algo falhar.

Comece por uma demonstração.

Mostramos o Mikrosinc funcionando com o seu cenário. Depois, você pode testar por 14 dias na sua própria rede antes de contratar — e o valor vem numa proposta para ela.

Solicitar demonstração
Programa de revenda

Atenda seus clientes com a sua marca.

Se você já cuida da rede de outras empresas, cada cliente ganha um espaço isolado, com os próprios usuários — e o painel deles leva o seu logotipo e as suas cores, não os nossos.

  • Uma fatura só, com o extrato separado por cliente
  • Você define o limite de dispositivos de cada cliente e recebe aviso quando passa
  • Suspensão comercial por cliente, sem depender de nós
  • Extrato mensal em planilha, pronto para o seu financeiro
Quero ser revenda

Perguntas frequentes

O Mikrosinc é seguro para gerenciar minha rede MikroTik?

Sim. Utilizamos criptografia de nível militar, autenticação 2FA obrigatória e todos os túneis de gestão são isolados por cliente. Nossos servidores nunca armazenam suas senhas em texto puro.

Como o Mikrosinc lida com CGNAT e IPs dinâmicos?

Nossa tecnologia exclusiva de Orquestração Cloud cria um túnel reverso persistente, permitindo que você acesse e gerencie roteadores mesmo em conexões Starlink, 4G/5G ou links residenciais sem IP fixo.

Qual o impacto no desempenho dos meus roteadores?

Mínimo. O Mikrosinc utiliza recursos nativos do RouterOS da MikroTik. O consumo de CPU e RAM é desprezível, garantindo que o tráfego dos seus clientes continue fluindo com performance máxima.

O que acontece se a plataforma Mikrosinc ficar offline?

Sua rede continua funcionando normalmente. A gestão é apenas uma "camada de orquestração". Configurações de firewall, VPNs e regras de roteamento já aplicadas pelo Mikrosinc permanecem ativas na NVRAM do seu hardware.

Preciso de uma controladora UniFi ou Cloud Key em cada cliente?

Não. O Mikrosinc mantém a controladora UniFi na própria infraestrutura, e cada organização recebe um site isolado dentro dela. Você não instala Cloud Key, servidor nem máquina virtual na rede do cliente — o access point se registra sozinho pela internet.

Dá para adotar um AP UniFi pela internet, sem estar na rede do cliente?

Sim — é adoção em camada 3. Você aponta o access point para a controladora uma única vez, pelo aplicativo UniFi ou pelo comando set-inform via SSH, e a partir daí adota e gerencia tudo pelo painel. Funciona atrás de CGNAT e não exige IP fixo nem abrir portas de entrada.
Agende uma apresentação

Conte o seu cenário. A gente marca a apresentação.

Quantas unidades, que equipamentos, o que está doendo hoje. Quem conversa com você entende de rede — e a proposta sai do que você contar.

Pedido recebido.

Vamos confirmar o dia e o horário da apresentação pelo WhatsApp que você informou.

Veja o Mikrosinc funcionando com a sua rede.

Em 30 minutos mostramos o painel com o seu cenário. Fazendo sentido, a proposta chega em seguida e a conta começa com 14 dias de teste.

Agendar apresentação

Usamos cookies para medir o uso do site. Você decide. Leia a Política de Privacidade.